Wireshark
Der Standard unter den quelloffenen Paket-Analysatoren. Zeichnen Sie den laufenden Datenverkehr auf und analysieren Sie jedes Protokoll Feld für Feld – für die Art von Fehlersuche, die man direkt auf der Leitung sehen muss. Läuft unter Windows, macOS und Linux; GPLv2, betreut von der gemeinnützigen Wireshark Foundation.
- Entwickler
- Wireshark Foundation
- Lizenz
- Open Source · GPLv2
- Überblick von
- SIAMAND DAOUD
Nur mit Autorisierung verwenden. Scannen Sie Netzwerke und Hosts, die Ihnen gehören oder für deren Prüfung Sie eine ausdrückliche schriftliche Genehmigung haben. Unbefugtes Scannen kann gegen Nutzungsrichtlinien und in manchen Rechtsordnungen gegen das Gesetz verstoßen.
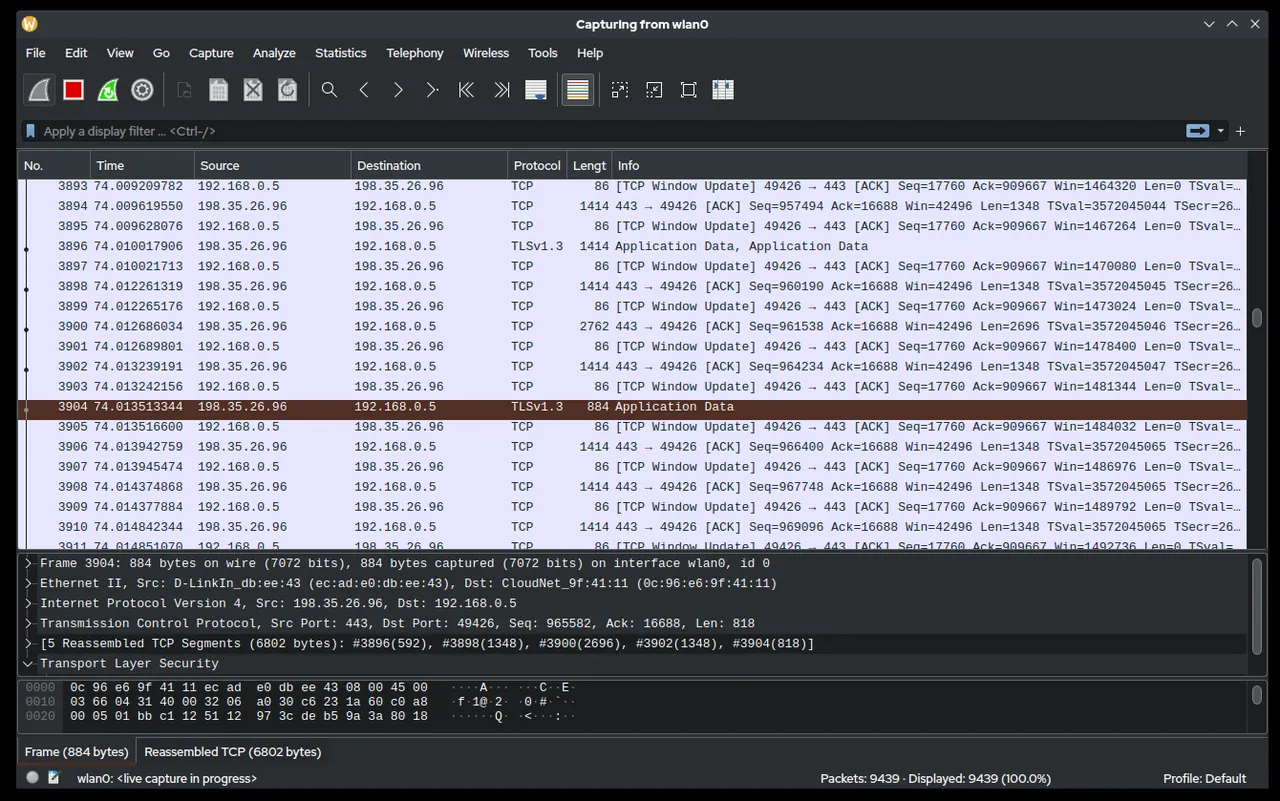
Wireshark ist das Werkzeug, das Sie öffnen, wenn sich im Netzwerk etwas falsch verhält und Sie genau sehen müssen, was sich die Maschinen untereinander sagen. Es ist ein Paket-Analysator — es erfasst den tatsächlichen Datenverkehr, der über eine Leitung fließt, und lässt Sie ihn lesen, wenn Sie möchten Byte für Byte. Es wird von der Wireshark Foundation mit einer großen Gemeinschaft von Mitwirkenden gepflegt. Hier die ehrliche Einordnung: Wenn Ihre Frage lautet „welche Geräte sind in meinem Netzwerk”, ist Wireshark das falsche Werkzeug. Wenn Ihre Frage lautet „warum schlägt diese Verbindung fehl, ist langsam oder verhält sich merkwürdig”, gehört es zu den besten kostenlosen Werkzeugen, die je gebaut wurden.
Was Wireshark tatsächlich leistet
Wireshark erfasst Pakete von einer Netzwerkschnittstelle und dekodiert sie in etwas, das ein Mensch lesen kann. Es versteht Hunderte von Protokollen, sodass aus einem rohen Byte-Strom eine lesbare Liste wird: Dies war eine DNS-Abfrage, jenes ein TCP-Handshake, hier eine HTTP-Anfrage und die Antwort, die darauf zurückkam.
Die eigentliche Stärke liegt in den Anzeigefiltern — einer mächtigen Filtersprache, mit der Sie Tausende erfasster Pakete auf genau das Gespräch eingrenzen können, das Sie interessiert, etwa den gesamten Verkehr zu einer IP auf einem Port oder jedes Paket, in dem ein TCP-Reset auftauchte. Sie können einem einzelnen Gespräch von Anfang bis Ende folgen, Timing inspizieren, erneute Übertragungen erkennen und das Gefundene exportieren. Für headless- oder skriptgesteuerte Arbeit gibt es tshark, die Befehlszeilenversion, die auf dieselbe Weise ohne GUI erfasst und filtert.
Wo es glänzt
Nichts anderes zeigt Ihnen die Wahrheit auf der Leitung so wie Wireshark. Wenn ein Anwendungsanbieter sagt „es liegt an Ihrem Netzwerk” und Ihr Netzwerkteam sagt „es liegt an der Anwendung”, entscheidet eine Erfassung den Streit. Sie können sehen, ob eine Anfrage das Gebäude überhaupt verlassen hat, ob die Gegenstelle geantwortet hat und wie lange jeder Schritt gedauert hat.
Seine Protokollabdeckung ist enorm und seine Dekodierung vertrauenswürdig, was zählt, wenn Sie versuchen, ein unbekanntes Protokoll oder ein subtiles Handshake-Problem zu verstehen. Die Filtersprache verwandelt, sobald Sie eine Handvoll Ausdrücke gelernt haben, eine überwältigende Erfassung in Sekunden in eine fokussierte Untersuchung. Und weil es kostenlos und plattformübergreifend ist, können Sie es auf dem Laptop jedes Technikers halten, ohne über Lizenzen sprechen zu müssen.
Wo es schwächelt
Es setzt voraus, dass Sie bereits ein wenig darüber wissen, wie Netzwerke funktionieren. Wireshark zeigt Ihnen bereitwillig eine Million Pakete; einen Sinn daraus zu ziehen, erfordert ein Verständnis von TCP, DNS und den beteiligten Protokollen. Für einen Einsteiger ist die erste Erfassung einschüchternd.
Es sieht nur, was es erfassen kann. In einem modernen geswitchten Netzwerk müssen Sie oft Port-Mirroring einrichten, die richtige Leitung abgreifen oder auf der betroffenen Maschine selbst erfassen — sonst starren Sie auf den Verkehr Ihres eigenen Laptops und sonst nichts. Dieser Einrichtungsschritt bringt die Leute ständig aus dem Tritt.
Verschlüsselung begrenzt, was Sie lesen können. Immer mehr Verkehr ist TLS-verschlüsselt, Sie können also sehen, dass ein Gespräch stattgefunden hat und wie es verlief, aber nicht die Inhalte, es sei denn, Sie haben eine Entschlüsselung eingerichtet. Und Erfassungen können sensible Daten enthalten, sie müssen also sorgfältig gehandhabt und gespeichert werden.
Für wen es gedacht ist
Wireshark ist für die Person, die praktische Fehlersuche betreibt: die Entwicklerin, die einer API nachjagt, die zeitweise in Timeouts läuft, den Admin, der langsame Dateiübertragungen diagnostiziert, die Ein-Personen-IT-Abteilung, die beweisen will, wo ein Fehler tatsächlich liegt. Es ist ein Diagnoseinstrument, kein Werkzeug für die Routinepflege. Wenn Sie hauptsächlich eine Inventur verbundener Geräte oder eine schnelle „ist dieser Host aktiv”-Prüfung wollen, ist dies nicht das Werkzeug zum Einstieg — dann wollen Sie stattdessen einen Scanner.
Lizenzierung und Kosten
Wireshark ist kostenlos und quelloffen, veröffentlicht unter der GNU General Public License, Version 2 (GPLv2). Sie können es in Ihrer gesamten Organisation kostenlos und zu den Bedingungen dieser Lizenz installieren. Es gibt keine kostenpflichtige Stufe, um Funktionen freizuschalten; alles ist von der ersten Installation an vorhanden.
Wie es sich im Vergleich schlägt
Der wichtigste Vergleich ist ein Gegensatz, keine Rivalität. Nmap beantwortet „welche Hosts und Dienste existieren hier” durch aktives Sondieren; Wireshark beantwortet „was wird tatsächlich auf der Leitung gesagt” durch passives Zuhören. Sie sitzen an entgegengesetzten Enden des Arbeitsablaufs, und viele Admins nutzen das eine, um einen Problembereich zu finden, und das andere, um ihn zu sezieren.
Wenn Ihr tatsächlicher Bedarf eher Erkennung als tiefe Inspektion ist, liefert Ihnen Angry IP Scanner eine schnelle, zugängliche Liste aktiver Hosts und offener Ports unter Windows, macOS und Linux. Unter Windows ergänzt Advanced IP Scanner die Geräteerkennung um Freigabeordner und Fernzugriffsaktionen. Keines davon liest Paketinhalte — das bleibt Wiresharks Aufgabe.
Sicher beziehen
Beziehen Sie Wireshark von der offiziellen Seite der Wireshark Foundation (wireshark.org) oder aus einem vertrauenswürdigen Paket-Repository. Wir sind ein unabhängiges Rezensionsportal — wir hosten nichts und bieten keine eigenen Installationsprogramme an. Analyse-Werkzeuge sind ein häufiges Ziel für manipulierte Kopien, vergewissern Sie sich also zuerst, dass Sie die echte Datei haben: Unser kurzer Leitfaden behandelt, wie Sie einen Download überprüfen. Und eine Erinnerung zur Ethik des Mitschneidens — zeichnen Sie nur Verkehr in Netzwerken auf, die Ihnen gehören oder die Sie mit schriftlicher Erlaubnis inspizieren dürfen, da Pakete die Daten anderer Menschen enthalten können; unsere Checkliste zur Autorisierung führt Sie durch das korrekte Einholen dieser Erlaubnis.
FAQ
Kann Wireshark mein Netzwerk scannen, um alle meine Geräte aufzulisten? Nicht wirklich. Es ist ein passiver Analysator — es liest den Verkehr, der die Schnittstelle erreicht, auf der es erfasst. Für eine Liste von Geräten würden Sie einen Erkennungsscanner wie Angry IP Scanner oder Nmap verwenden und dann Wireshark hinzuziehen, um ein bestimmtes Problem zu untersuchen.
Warum zeigt meine Erfassung nur den Verkehr meines eigenen Computers? In einem geswitchten Netzwerk sieht jedes Gerät meist nur seinen eigenen Verkehr. Um den Verkehr zwischen anderen Maschinen zu beobachten, richten Sie typischerweise Port-Mirroring am Switch ein, verwenden einen Network-Tap oder erfassen direkt auf dem betroffenen Host.
Kann es verschlüsselten (HTTPS-)Verkehr lesen? Standardmäßig nein. Sie sehen, dass ein verschlüsseltes Gespräch stattgefunden hat und wie es verlief, aber nicht seine Inhalte, es sei denn, Sie haben eigens eine Entschlüsselung mit den richtigen Schlüsseln eingerichtet, was eine fortgeschrittene und zugangskontrollierte Aufgabe ist.
Anleitungen
Über das Projekt
Wireshark wird von Wireshark Foundation entwickelt und gepflegt. Dies ist ein unabhängiger Katalog – wir hosten oder verbreiten die Software nicht. Quellcode, Dokumentation und offizielle Releases finden Sie auf der Website des Projekts selbst.