Nmap
Der Referenz-Scanner für die Netzwerkerkennung. Nmap erfasst aktive Hosts, offene Ports und die dahinterliegenden Dienste und ermittelt per Fingerprinting das Betriebssystem – alles gesteuert durch die skriptfähige Nmap Scripting Engine (NSE). Kommandozeilenbasiert, plattformübergreifend und kostenlos; der Quellcode ist unter der Nmap Public Source License (NPSL) verfügbar.
- Entwickler
- Nmap Project
- Lizenz
- Open Source · NPSL
- Überblick von
- SIAMAND DAOUD
Nur mit Autorisierung verwenden. Scannen Sie Netzwerke und Hosts, die Ihnen gehören oder für deren Prüfung Sie eine ausdrückliche schriftliche Genehmigung haben. Unbefugtes Scannen kann gegen Nutzungsrichtlinien und in manchen Rechtsordnungen gegen das Gesetz verstoßen.
Nmap (kurz für Network Mapper) ist das Werkzeug, zu dem die meisten erfahrenen Admins greifen, wenn sie genau wissen müssen, was sich in einem Netzwerk befindet und was darauf läuft. Es stammt vom Nmap Project, dem seit Langem bestehenden Open-Source-Vorhaben, das Gordon Lyon ins Leben gerufen hat (online begegnet er Ihnen als „Fyodor”). Wenn Sie ein kleines oder mittelgroßes Büronetzwerk betreuen, lautet die ehrliche Einordnung so: Nmap ist der leistungsfähigste kostenlose Scanner, den Sie installieren können, und zugleich derjenige, bei dem Sie sich am ersten Tag am ehesten überfordert fühlen. Es belohnt diejenigen, die sich auf der Befehlszeile wohlfühlen und keine Scheu davor haben, Dokumentation zu lesen.
Was Nmap tatsächlich leistet
Im Kern beantwortet Nmap drei Fragen: Welche Hosts in diesem Netzwerk sind aktiv, welche Ports auf diesen Hosts sind offen, und was lauscht hinter diesen Ports. Es sendet sorgfältig geformte Pakete, beobachtet, wie jede Maschine reagiert, und setzt aus den Antworten ein Gesamtbild zusammen.
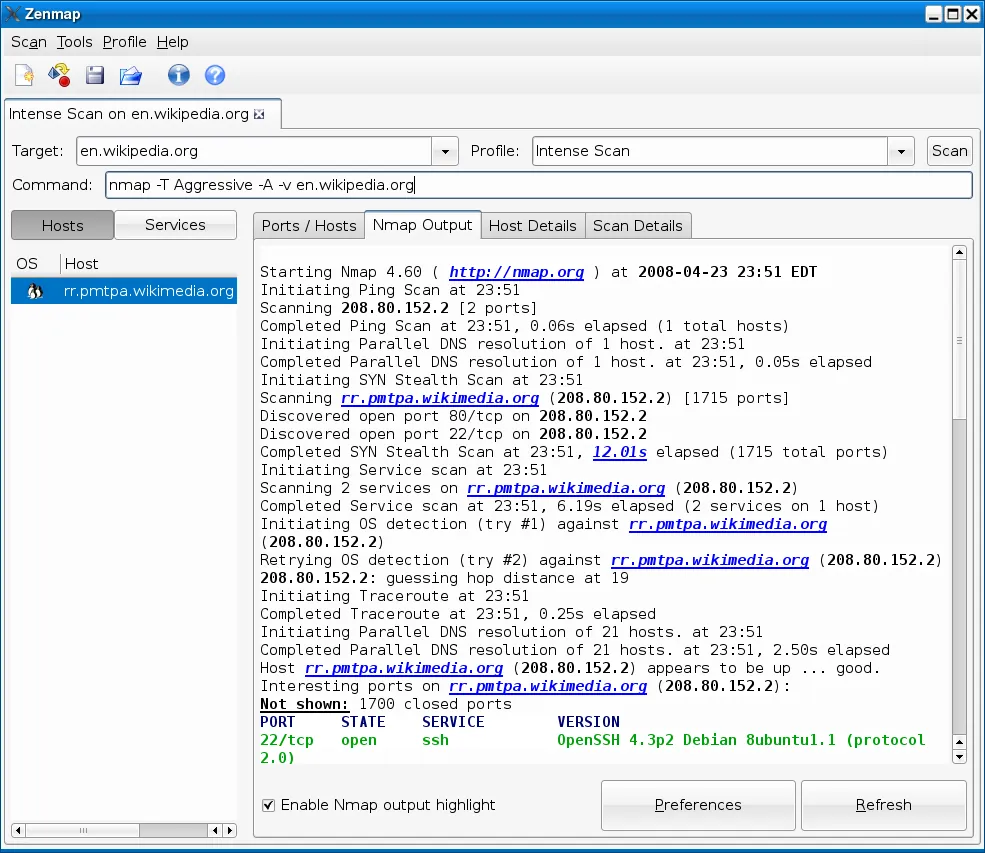
Über diesen grundlegenden Scan hinaus bietet es Dienst- und Versionserkennung — statt „Port 443 ist offen” erhalten Sie also „dies sieht nach einem bestimmten Webserver aus, ungefähr in dieser Version”. Es versucht sich am OS-Fingerprinting, indem es Antwort-Eigenheiten mit einer großen Datenbank abgleicht. Und es bringt die Nmap Scripting Engine (NSE) mit, eine Bibliothek von Skripten (in Lua geschrieben), die alles automatisieren, vom Auslesen von Bannern bis zur Prüfung auf bekannte Fehlkonfigurationen. Es gibt eine offizielle grafische Oberfläche, Zenmap, dazu Begleitwerkzeuge wie Ncat, Nping und Ndiff, mit dem sich zwei Scans vergleichen lassen, um zu sehen, was sich geändert hat.
Wo es glänzt
Tiefe. Nichts anderes am kostenlosen Ende des Spektrums verrät Ihnen so viel über einen Host. Wenn Sie Dienste für das Patchen inventarisieren, bestätigen müssen, dass eine Firewall tatsächlich das blockiert, was Sie glauben, oder prüfen wollen, was ein neues Gerät preisgibt, liefert Ihnen Nmap einen Detailgrad, den grafische Klick-Scanner schlicht nicht bieten.
Skriptfähigkeit und Wiederholbarkeit. Weil es befehlszeilenorientiert ist, können Sie einen Scan als einzeiligen Befehl speichern, ihn in einen Cron-Job oder ein Skript legen und dasselbe Audit im nächsten Monat exakt so wieder ausführen. Kombinieren Sie das mit Ndiff, und Sie haben eine schlanke Möglichkeit, zu erkennen, „etwas Neues hat einen Port geöffnet, der vorher nicht offen war” — wirklich nützlich für ein kleines Team ohne Monitoring-Budget.
Es ist überall vorhanden und gut dokumentiert. Nmap gibt es seit Jahrzehnten, nahezu jedes Problem, auf das Sie stoßen, wurde also schon irgendwo beantwortet, und das Referenzmaterial ist umfassend und kostenlos.
Wo es schwächelt
Die Lernkurve ist real. Die Flags sind knapp, die Ausgabe ist dicht, und man führt leicht einen Scan aus, der langsamer ist als nötig oder der Hosts verfehlt, weil man die falsche Erkennungsmethode gewählt hat. Wenn Sie einfach nur eine Tabelle von „was ist gerade in meinem WLAN” wollen, ist Nmap mehr Werkzeug, als Sie brauchen, und die erste Stunde kann frustrierend sein.
Es ist kein Monitoring-System. Nmap macht eine Momentaufnahme; es überwacht Ihr Netzwerk nicht fortlaufend, alarmiert Sie nicht und pflegt keine ordentliche Asset-Datenbank über die Zeit. Das bauen Sie sich selbst mit Skripten dazu, oder Sie nutzen eine andere Produktkategorie.
Aggressive Scans können Dinge durcheinanderbringen. Versionserkennung und schwere NSE-Skripte können Intrusion-Detection-Systeme auslösen oder, selten, empfindliche Geräte wie alte Drucker oder Industrietechnik stören. In einem Produktivnetzwerk scannen Sie bedacht, nicht mit allen aufgedrehten Optionen.
Für wen es gedacht ist
Greifen Sie zu Nmap, wenn Sie die technische Person im Team sind, sich in einem Terminal wohlfühlen (oder bereit sind, es zu lernen) und ein kostenloses Werkzeug wollen, das auch dann noch nützlich ist, wenn Ihre Fragen schwieriger werden. Es ist ideal für sicherheitsorientierte Audits, das Überprüfen von Firewall-Regeln und den Aufbau wiederholbarer Prüfungen. Wenn Sie eine Büroleitung sind, die einfach nur sehen möchte, welche Geräte verbunden sind, oder ein freundliches Windows-Helpdesk-Werkzeug wollen, sind Sie wahrscheinlich glücklicher, wenn Sie sanfter einsteigen und Nmap in Reserve halten.
Lizenzierung und Kosten
Nmap ist kostenlos und quelloffen, vertrieben unter der Nmap Public Source License (NPSL) — einer Lizenz, die das Projekt pflegt und die sich an die GPL anlehnt, mit einigen zusätzlichen Bedingungen. Für den gewöhnlichen hausinternen Einsatz können Sie es kostenlos herunterladen und ausführen. Wenn Sie es weiterverbreiten oder in ein kommerzielles Produkt einbinden möchten, lesen Sie den Lizenztext sorgfältig oder wenden Sie sich an das Projekt, denn für solche Szenarien gelten besondere Bedingungen.
Wie es sich im Vergleich schlägt
Angry IP Scanner ist die zugänglichere plattformübergreifende Alternative: ein grafisches Werkzeug, das Ihnen in Sekunden eine schnelle Host-und-Port-Tabelle liefert. Es tauscht Nmaps Tiefe und Skriptfähigkeit gegen Zugänglichkeit und ist die vernünftige Wahl, wenn Sie kein Dienst-Fingerprinting brauchen.
Advanced IP Scanner ist Windows-only-Freeware für die Helpdesk-Arbeit — Geräteerkennung, Freigabeordner, Fernzugriffsaktionen — mit nahezu keiner Lernkurve. Es kann nicht, was NSE leistet, aber für „wer ist im LAN und komme ich per Fernzugriff hinein” ist es schneller am Ergebnis.
Wireshark ist eigentlich kein Konkurrent; es beantwortet eine andere Frage. Während Nmap Hosts und Ports kartiert, inspiziert Wireshark die tatsächlichen Pakete, wenn Sie verstehen müssen, warum eine Verbindung fehlschlägt. Viele Admins behalten beides.
Sicher beziehen
Beziehen Sie Nmap von der offiziellen Seite des Nmap Project (nmap.org) oder aus einem vertrauenswürdigen Paket-Repository Ihres Betriebssystems. Wir sind ein unabhängiges Rezensionsportal — wir hosten nichts und verteilen keine Installationsprogramme. Weil Scanner bei böswilligen Akteuren ein beliebtes Ziel zum Trojanisieren sind, vergewissern Sie sich stets, dass Sie die echte Datei haben: Sehen Sie dazu unseren kurzen Leitfaden, wie Sie einen Download überprüfen. Und scannen Sie nur Netzwerke, die Ihnen gehören oder für die Sie eine schriftliche Erlaubnis zur Prüfung haben — beginnen Sie mit unserer Checkliste zur Autorisierung, bevor Sie es auf irgendetwas richten.
FAQ
Ist es sicher, Nmap in meinem eigenen Netzwerk auszuführen? Ja, in Netzwerken, die Sie kontrollieren. Ein grundlegender Erkennungsscan ist schonend. Seien Sie nur ein wenig vorsichtig mit aggressiver Versionserkennung oder schweren Skripten gegen empfindliche Geräte, und vermeiden Sie es, ein Produktivnetzwerk während der Geschäftszeiten zu bombardieren.
Muss ich die Befehlszeile verwenden? Nicht zwingend — Zenmap, die offizielle GUI, verpackt gängige Scans in eine visuelle Oberfläche und zeigt Ihnen sogar den Befehl an, den es zusammenstellt. Aber das Meiste holen Sie aus Nmap heraus, sobald Sie Scans bequem direkt eintippen können.
Reicht Nmap allein für die Netzwerküberwachung? Nein. Es ist ein Scanner, kein Monitor. Es sagt Ihnen, was gerade jetzt da ist. Für laufende Alarme und Historie würden Sie Skripte ergänzen oder zu einem dedizierten Monitoring-Produkt wechseln.
Anleitungen
Über das Projekt
Nmap wird von Nmap Project entwickelt und gepflegt. Dies ist ein unabhängiger Katalog – wir hosten oder verbreiten die Software nicht. Quellcode, Dokumentation und offizielle Releases finden Sie auf der Website des Projekts selbst.