Angry IP Scanner
Ein schneller, schnörkelloser IP- und Port-Scanner, der sich nicht in den Weg stellt. Plattformübergreifend (Windows, macOS, Linux), läuft ohne Installation und exportiert seine Ergebnisse – praktisch für einen schnellen Blick darauf, was in einem Subnetz aktiv ist. Open Source unter GPLv2.
- Entwickler
- Anton Keks
- Lizenz
- Open Source · GPLv2
- Überblick von
- SIAMAND DAOUD
Nur mit Autorisierung verwenden. Scannen Sie Netzwerke und Hosts, die Ihnen gehören oder für deren Prüfung Sie eine ausdrückliche schriftliche Genehmigung haben. Unbefugtes Scannen kann gegen Nutzungsrichtlinien und in manchen Rechtsordnungen gegen das Gesetz verstoßen.
Angry IP Scanner ist das Werkzeug, das viele Admins für eine einfache Aufgabe in der Hinterhand behalten: Richten Sie es auf einen Adressbereich und erhalten Sie schnell eine saubere Tabelle dessen, was aktiv ist und welche Ports offen sind. Es ist quelloffen, stammt von Anton Keks und ist in Java geschrieben, was der Grund für sein herausragendes Merkmal ist — es läuft auf dieselbe Weise unter Windows, macOS und Linux. Ehrliche Einordnung: Es ist die naheliegende Wahl, wenn Sie nicht unter Windows arbeiten oder wenn Sie etwas Schnelles und Grafisches ohne die Tiefe (und die Lernkurve) eines Werkzeugs wie Nmap wollen.
Was Angry IP Scanner tatsächlich leistet
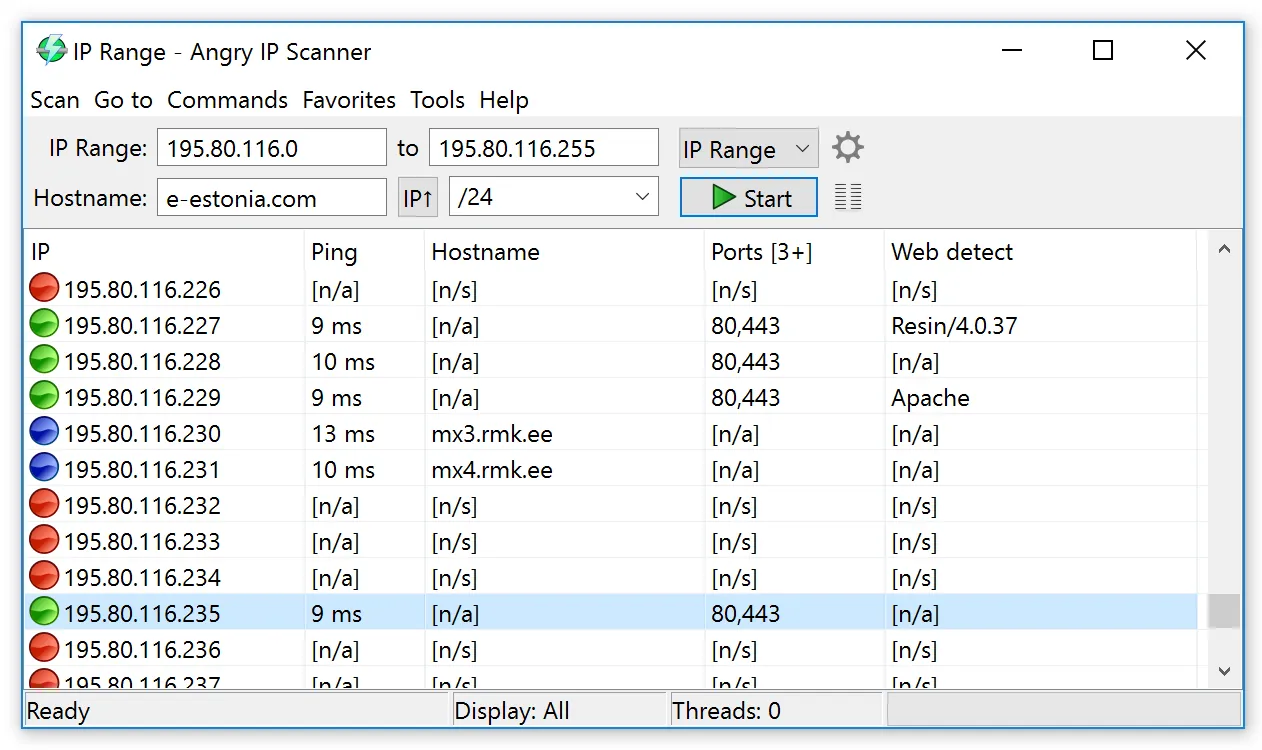
Sie geben ihm einen Bereich von IP-Adressen — ein Subnetz, eine eigene Spanne oder eine Liste — und er pingt jede einzelne an, um zu sehen, welche Hosts antworten. Für die aktiven Hosts kann er Hostnamen auflösen, MAC-Adressen abgreifen und eine von Ihnen gewählte Reihe von Ports scannen. Die Ergebnisse landen in einer sortier- und filterbaren Tabelle, sodass Sie innerhalb von Sekunden sehen, was sich im Segment befindet und welche dieser Maschinen interessante offene Ports haben.
Es ist bewusst leichtgewichtig. Es gibt keine Datenbank, keinen auf anderen Maschinen zu installierenden Agenten, keinen Hintergrunddienst. Sie führen es aus, erhalten Antworten und schließen es wieder. Ergebnisse lassen sich nach CSV, TXT, XML und ähnliche Formate exportieren, sodass Sie eine Momentaufnahme in eine Tabelle oder ein Ticket ablegen können. Es ist außerdem über Fetcher und Plugins erweiterbar, die zusätzliche Spalten oder Prüfungen hinzufügen, falls die Standards nicht ausreichen, und es kann in manchen Konstellationen als portable Anwendung ohne förmliche Installation laufen.
Wo es glänzt
Geschwindigkeit und Einfachheit. Es startet augenblicklich und liefert einen Scan eines typischen Büro-Subnetzes rasch, mit fast nichts zu konfigurieren. Für „was ist gerade jetzt in diesem Netzwerk” ist es ungefähr so reibungsarm, wie Scannen nur sein kann.
Echte plattformübergreifende Unterstützung. Das ist der eigentliche Grund, es zu wählen. Weil es Java-basiert ist, funktioniert dasselbe vertraute Werkzeug auf Ihrer Linux-Workstation, dem Mac einer Kollegin und einer Windows-Kiste. Wenn Ihr Team gemischt ist, lernen Sie ein Werkzeug statt drei.
Offen und unaufdringlich. Der Quellcode ist öffentlich, und es gibt kein telemetrielastiges Installationsprogramm. Die Exportoptionen machen es leicht, einen schnellen Scan in Dokumentation zu verwandeln.
Wo es schwächelt
Es ist von Haus aus oberflächlich. Sie erhalten aktive Hosts, Hostnamen, MACs und offene Ports — nicht die Dienst- und Versionserkennung, OS-Erkennung oder Skriptfähigkeit, die ein tiefergehender Scanner bietet. Wenn Sie wissen müssen, was hinter einem Port läuft und wie alt es ist, verrät Ihnen dieses Werkzeug das nicht.
Kein Monitoring, keine Historie, kein Alarm. Es ist eine Momentaufnahme. Es verfolgt Ihr Netzwerk nicht über die Zeit, bemerkt nicht, wenn sich etwas ändert, und benachrichtigt Sie über nichts. Das ist eine andere Produktkategorie.
Java ist eine Abhängigkeit. Auf den meisten Plattformen ist eine Laufzeitumgebung mitgeliefert, aber in manchen Umgebungen haben Sie es dennoch mit einer Java-Laufzeitumgebung zu tun, und die Oberfläche wirkt, obwohl funktional, schlicht neben polierten Windows-nativen Werkzeugen.
Für wen es gedacht ist
Dies ist ein großartiges Alltagswerkzeug für den Generalisten, der ein OS-gemischtes Netzwerk betreut und schnelle Antworten ohne Umstände will — die Entwicklerin, die dem Netzwerkschrank am nächsten sitzt, die Ein-Personen-IT-Abteilung, der Berater, der einen neuen Standort betritt und sich schnell einen Überblick verschaffen muss. Wenn Sie ausschließlich unter Windows arbeiten und integrierte Auflistungen von Freigabeordnern und Fernzugriffsaktionen wollen, passt ein Windows-natives Werkzeug womöglich besser zu Ihnen. Wenn Sie tiefgehende Sicherheits-Audits brauchen, werden Sie diesem entwachsen und zu Nmap wechseln.
Lizenzierung
Angry IP Scanner ist quelloffene Software, veröffentlicht unter der GNU General Public License, Version 2 (GPLv2). Der Quellcode ist öffentlich, Sie können ihn also einsehen, selbst bauen oder im Rahmen dieser Lizenz anpassen. Prüfen Sie die aktuellen Lizenzbedingungen auf der offiziellen Seite, bevor Sie es organisationsweit ausrollen.
Wie es sich im Vergleich schlägt
Advanced IP Scanner ist das naheliegende Windows-only-Gegenstück: ähnliche Geschwindigkeit und Zugänglichkeit, aber es ergänzt die Erkennung von Freigabeordnern, Wake-on-LAN und Ein-Klick-Fernzugriff per RDP und Radmin. Wenn Ihr gesamter Betrieb auf Windows läuft und Helpdesk-Komfort zählt, ist es womöglich die bessere Wahl — aber es läuft nicht auf Ihren Mac- oder Linux-Kisten, und genau da gewinnt Angry IP Scanner.
Nmap ist die Steigerung an Leistung: Dienst- und Versionserkennung, OS-Fingerprinting und eine vollständige Scripting-Engine. Es beantwortet weitaus schwierigere Fragen, zum Preis einer Befehlszeile und einer steileren Lernkurve. Viele Menschen nutzen Angry IP Scanner für den schnellen täglichen Durchlauf und behalten Nmap für die Tiefenanalysen.
Wireshark ist keine Alternative, sondern eine Ergänzung — wenn ein Erkennungsscan einen Host markiert, der sich merkwürdig verhält, lässt Sie Wireshark die tatsächlichen Pakete inspizieren, um zu sehen, warum.
Sicher beziehen
Beziehen Sie Angry IP Scanner von der offiziellen Seite des Projekts (angryip.org). Wir sind ein unabhängiges Rezensionsportal — wir hosten nichts und stellen keine eigenen Installationsprogramme bereit. Scan-Werkzeuge sind eine beliebte Tarnung für manipulierte Downloads, vergewissern Sie sich also, dass Ihre Kopie echt ist: Sehen Sie dazu unseren kurzen Leitfaden, wie Sie einen Download überprüfen. Und scannen Sie nur Netzwerke, die Ihnen gehören oder für die Sie eine schriftliche Erlaubnis zur Prüfung haben — unsere Checkliste zur Autorisierung behandelt, wie Sie das vor dem Beginn in Ordnung bringen.
FAQ
Läuft es wirklich auf Mac und Linux, nicht nur auf Windows? Ja — das ist sein Hauptverkaufsargument. Weil es in Java geschrieben ist, läuft dieselbe Anwendung unter Windows, macOS und Linux, sodass ein gemischtes Team sich auf ein Werkzeug festlegen kann.
Kann es mir sagen, welche Software ein Gerät ausführt? Nur auf grundlegender Ebene. Es meldet offene Ports, Hostnamen und MAC-Adressen, aber keine detaillierten Dienstversionen oder das Betriebssystem. Für diese Tiefe würden Sie zu Nmap wechseln.
Eignet es sich, um eine laufende Inventur meines Netzwerks zu führen? Nicht für sich allein. Es erzeugt eine Momentaufnahme, die Sie exportieren können, aber es verfolgt keine Änderungen über die Zeit und alarmiert Sie nicht. Kombinieren Sie es mit einem dedizierten Monitoring-Werkzeug, wenn Sie fortlaufende Sichtbarkeit brauchen.
Anleitungen
Über das Projekt
Angry IP Scanner wird von Anton Keks entwickelt und gepflegt. Dies ist ein unabhängiger Katalog – wir hosten oder verbreiten die Software nicht. Quellcode, Dokumentation und offizielle Releases finden Sie auf der Website des Projekts selbst.